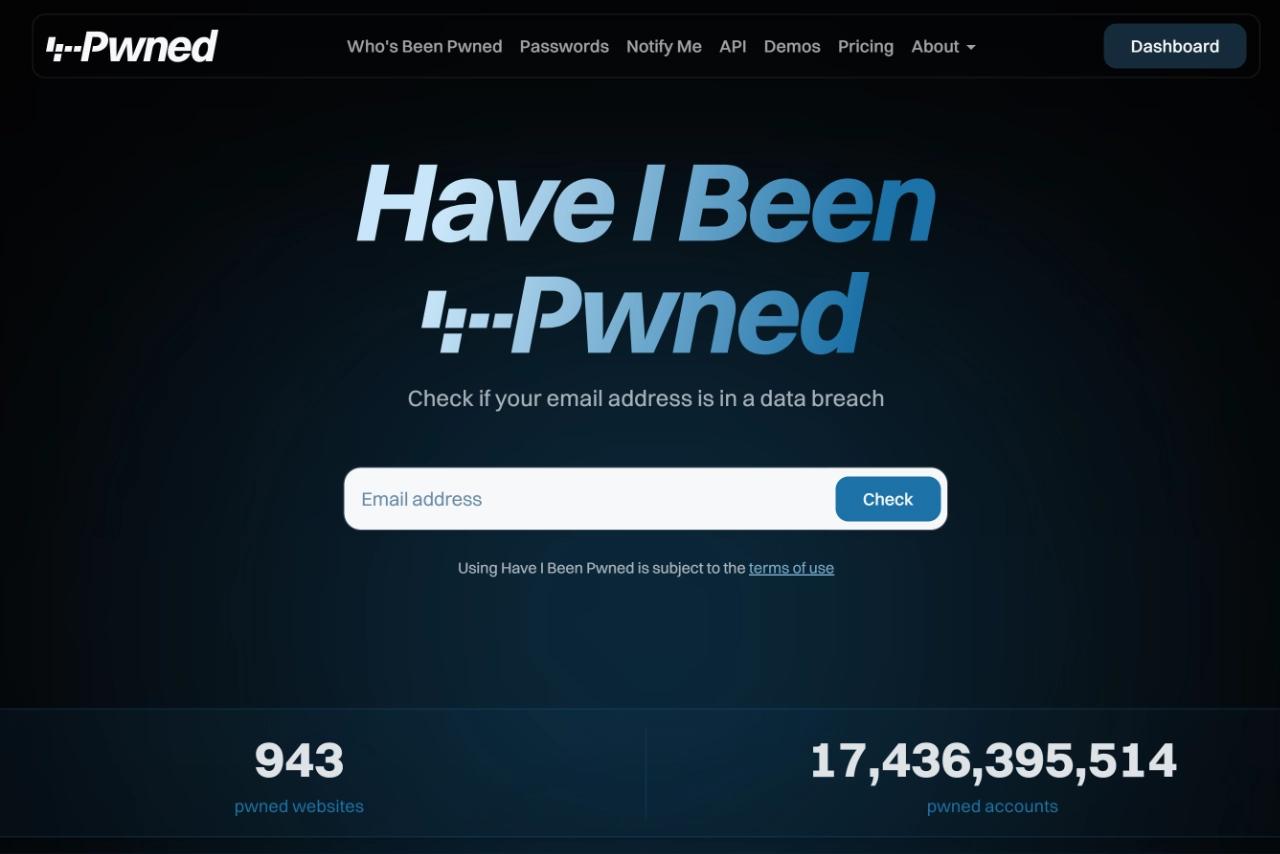
¿Alguna vez te has preguntado cuántas de las bases de datos en las que estás registrado han terminado a la venta en foros de la Dark Web? La realidad es cruda: lo más probable es que tu dirección de correo principal ya no sea privada. No es una cuestión de si serás hackeado, sino de cuántas veces ha ocurrido ya sin que te des cuenta.
En mis diez años analizando brechas de seguridad, he visto cómo usuarios con excelentes hábitos de higiene digital se sorprenden al descubrir que sus credenciales fueron expuestas por culpa de un tercero. Aquí es donde entra en juego Have I Been Pwned (HIBP), la herramienta de referencia creada por el experto Troy Hunt. Pero, ¿qué obtienes exactamente cuando introduces tu correo en esa barra de búsqueda? Vamos a destripar el informe que este sitio genera para ti.
1. El mapa de tus brechas: De Adobe a LinkedIn
Lo primero que recibes es un golpe de realidad. Si tu correo aparece en rojo con el mensaje "Oh no — pwned!", HIBP te mostrará un listado detallado de todas las brechas de datos (data breaches) conocidas donde tu email estaba presente. No se trata de una suposición; es una confirmación basada en bases de datos reales que han sido filtradas públicamente.
Para cada sitio web comprometido, obtendrás una ficha técnica que incluye:
- El nombre del servicio: Desde gigantes como Facebook o Dropbox hasta foros olvidados en los que te registraste hace una década.
- La fecha de la filtración: Es vital para saber si esa contraseña antigua sigue siendo un peligro hoy.
- La descripción del incidente: HIBP te explica cómo ocurrió el ataque y cuántas cuentas se vieron afectadas en total (a veces, cientos de millones).
Además de las brechas oficiales, la página también busca en los llamados "Pastes". Estos son fragmentos de texto subidos a plataformas como Pastebin, donde los atacantes suelen publicar listas de correos y contraseñas de forma anónima antes de que se conviertan en una base de datos estructurada.
2. La anatomía del dato expuesto: ¿Qué saben de ti?
No todas las filtraciones son iguales, y esto es lo más valioso que obtienes al usar la herramienta. Debajo de cada sitio comprometido, verás una lista bajo el epígrafe "Data classes". Aquí es donde comprendes el verdadero alcance del riesgo. No solo se filtran correos; el abanico de información personal puede ser aterrador.
Al introducir tu email, podrías descubrir que los atacantes tienen acceso a:
- Contraseñas: Ya sea en texto plano (el peor escenario), cifradas o mediante hashes.
- Datos demográficos: Tu fecha de nacimiento, género o ubicación geográfica.
- Información técnica: Direcciones IP, sistemas operativos que usabas o incluso tus preguntas de seguridad.
- Detalles profesionales: Títulos del trabajo, perfiles sociales y salarios estimados (común en filtraciones de plataformas como LinkedIn).
Esta información es el "combustible" para ataques de phishing dirigido. Si un estafador sabe que usas un servicio concreto y conoce tu nombre completo, el correo falso que te envíe será mucho más convincente. Saber qué datos están "ahí fuera" es tu primera línea de defensa para identificar futuros intentos de fraude.
3. Acciones correctivas: Tu hoja de ruta tras el diagnóstico
Ver tu correo asociado a una docena de filtraciones puede generar ansiedad, pero HIBP no solo sirve para dar malas noticias; es una herramienta de auditoría personal. Lo que obtienes, en última instancia, es la capacidad de priorizar tu respuesta. Si ves que una brecha reciente incluye "Passwords", esa es tu prioridad absoluta.
Tras analizar tu resultado en la página, tu estrategia de seguridad debe seguir estos pasos:
- Cambio de credenciales crítico: Si reutilizas la misma contraseña de la filtración en otros sitios (como tu banco o tu correo principal), cámbiala de inmediato. Usa contraseñas únicas para cada servicio.
- Adopción de un gestor de contraseñas: No intentes recordarlas todas. Herramientas como Bitwarden o 1Password te permiten generar claves complejas que no aparecerán en futuros ataques de diccionario.
- Activación del MFA: La autenticación de doble factor es lo único que te salvará si tu contraseña vuelve a filtrarse. HIBP es el recordatorio perfecto de por qué el segundo factor es obligatorio hoy en día.
- Suscripción a alertas: Una función infravalorada de la web es "Notify me". Si te registras, recibirás un correo automático en el momento exacto en que tu email aparezca en una nueva filtración futura.
Entender lo que Have I Been Pwned te dice es el primer paso para dejar de ser una víctima pasiva y convertirte en un usuario consciente. La seguridad perfecta no existe, pero la visibilidad sobre nuestra propia exposición es la mejor herramienta que tenemos para mitigar el daño.
¿Te has llevado alguna sorpresa desagradable al comprobar tu correo principal? A veces descubrimos cuentas de servicios que ni siquiera recordábamos haber usado. Cuéntanos en los comentarios cuántas veces has sido "pwned" y si ya has tomado medidas para proteger esas cuentas.

0 Comentarios